Hacker chiếm quyền thiết bị BYD dùng cho TV: Người dùng có nên lo lắng?
- bởi Ngọc Nguyễn
- 26/09/2026
- Tin tức

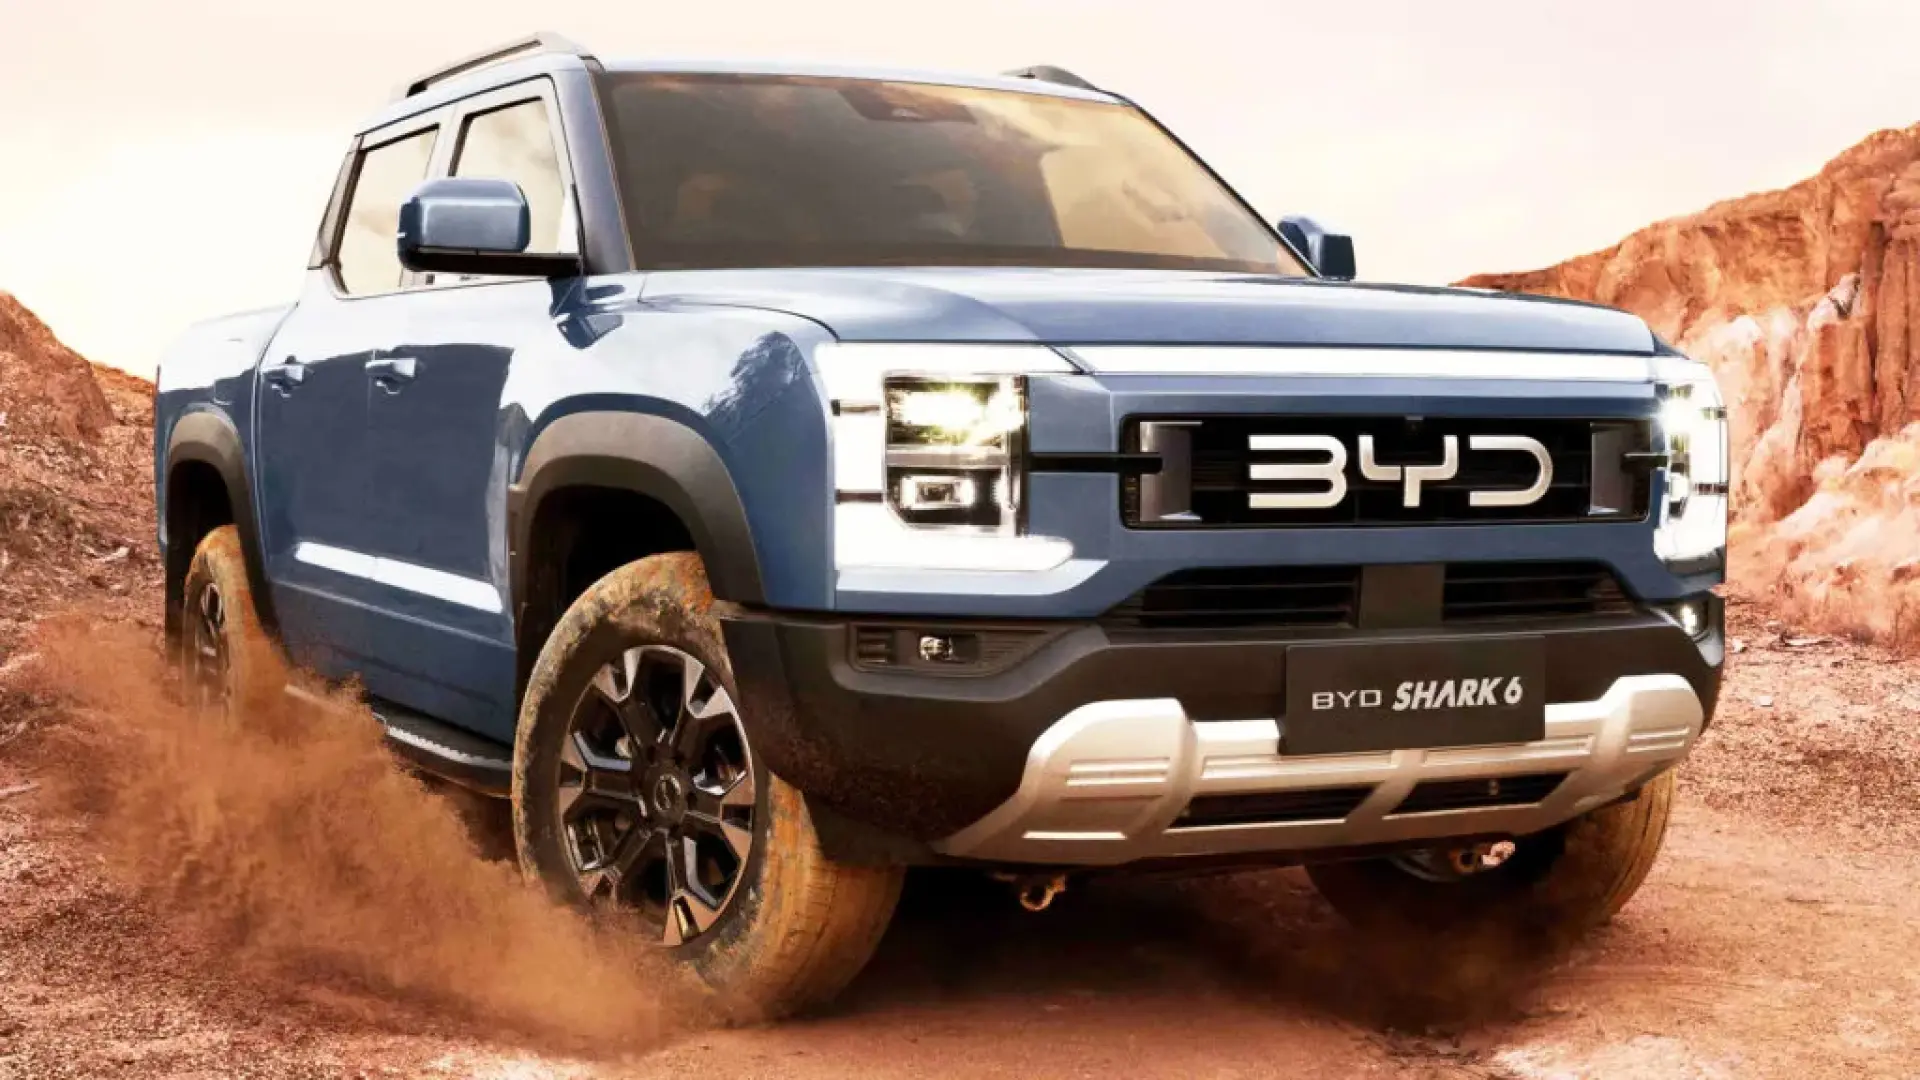
Một hacker được cho là đã chiếm quyền kiểm soát thiết bị BYD sử dụng cho TV. Sự cố này có ảnh hưởng đến xe BYD hay dữ liệu người dùng? Cùng tìm hiểu mức độ rủi ro và những điều cần lưu ý.
Xe điện Trung Quốc đang bị giám sát chặt chẽ hơn về lượng dữ liệu chúng thu thập và mức độ dễ bị tấn công mạng.
Một bộ phim tài liệu được thực hiện tại Úc đã nêu bật những rủi ro tiềm tàng về an ninh mạng liên quan đến sự gia tăng nhanh chóng của xe điện Trung Quốc tại nước này. Bộ phim đã chỉ ra cách các công ty sản xuất ô tô có thể tiếp cận một lượng thông tin khổng lồ từ mỗi chiếc xe, với các máy móc hiện đại có khả năng thu thập một lượng dữ liệu khổng lồ, không chỉ về tình trạng lái xe mà còn có thể cả về chính người sử dụng.
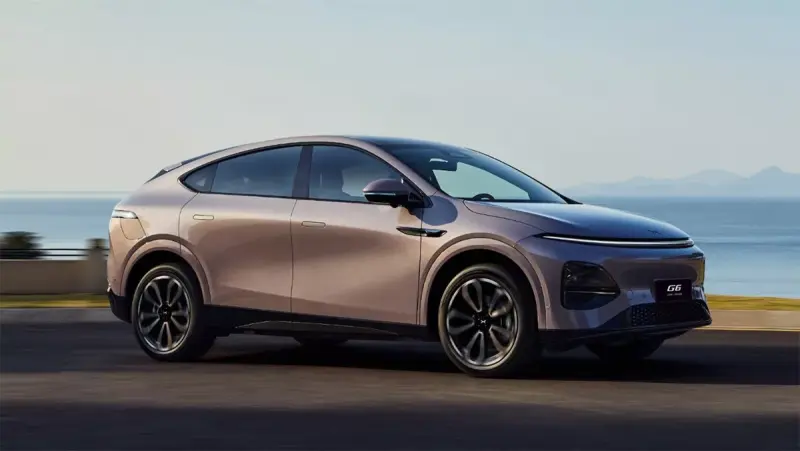
Cuộc điều tra chủ yếu tập trung vào hai thương hiệu xe điện Trung Quốc: Xpeng và BYD. Đối với Xpeng, một người nội bộ giấu tên của công ty được cho là đã theo dõi được một chiếc G6 mà ABC News thu được. Người này đã có thể báo cáo vị trí, tốc độ, số người ngồi trên xe và thậm chí cả góc lái, cùng nhiều thông tin khác. Những thông tin này và nhiều thông tin khác cũng được cho là có sẵn và dễ dàng truy cập đối với công ty ở Trung Quốc.
Câu chuyện này nêu bật những rủi ro tiềm tàng về an ninh quốc gia mà ô tô Trung Quốc có thể gây ra, với nguy cơ dữ liệu nhạy cảm bị gửi về Trung Quốc. Vấn đề này càng trở nên nghiêm trọng hơn khi chính các quan chức chính phủ lại là người mua ô tô Trung Quốc . Tổ chức Tình báo An ninh Úc (ASIO) đã cảnh báo các bộ trưởng và công chức không nên có những cuộc trò chuyện nhạy cảm trong xe hơi hoặc kết nối các thiết bị công việc, nhưng không có chỉ thị nào về việc họ được phép hoặc không được phép mua loại xe nào. Trên thực tế, Bộ trưởng Thương mại Úc, Don Farrell, sở hữu một chiếc BYD Shark 6, trong khi Bộ trưởng Biến đổi Khí hậu và Năng lượng, Chris Bowen, lái một chiếc Xpeng G6.
Bản tin của ABC đã đi sâu hơn vào vấn đề khi nêu bật những gì một hacker có thể làm khi không bị ràng buộc bởi luật chơi. Dan Hreszczuk, một chuyên gia an ninh mạng chuyên về ô tô, được giao một chiếc xe bán tải BYD Shark 6 trong hai tuần. Sau khi xác định được lỗ hổng, anh ta đã có thể truy cập vào hệ thống của xe một cách khá dễ dàng. “Lỗ hổng mà chúng tôi khai thác thậm chí không cần mật khẩu,” anh nói.
Hreszczuk đã có thể khóa tài xế bên trong xe, bật nhạc thật to và nghịch ngợm với cần gạt nước và đèn xe khi xe đang di chuyển. Mặc dù những trò quậy phá này có thể gây khó chịu và tiềm ẩn nguy hiểm, nhưng điều đáng sợ hơn xảy ra khi hacker nghe lén các micro bên trong xe. Không chỉ có thể nghe được những thông tin nhạy cảm, chẳng hạn như các cuộc gọi điện thoại, Hreszczuk sau đó còn có thể ghi âm giọng nói của nhà báo và cắt đoạn lệnh đánh thức điện thoại Apple của anh ta để phát qua loa của chiếc Shark.
Khi lệnh "Hey Siri" được kích hoạt, tin tặc đã thêm các lệnh riêng của mình, khiến iPhone tiết lộ đủ loại thông tin. Điều này bao gồm ngày sinh, số điện thoại của người dùng, và thậm chí cả số liên lạc của những người trong danh bạ, trong đó có số điện thoại của Thủ tướng Úc.
Mặc dù khía cạnh an ninh quốc gia đã khiến các quốc gia khác, như Anh và Ba Lan , cấm xe Trung Quốc tại các địa điểm nhạy cảm, nhưng hiện vẫn chưa có bằng chứng nào cho thấy Trung Quốc yêu cầu các nhà sản xuất ô tô của mình do thám các quốc gia khác. Tuy nhiên, các nhà lập pháp Anh năm ngoái đã lưu ý rằng chính phủ Trung Quốc có quyền hợp pháp để truy cập dữ liệu được thu thập bởi các camera, cảm biến và hệ thống radar trong các phương tiện được sản xuất bằng công nghệ Trung Quốc.
Tuy nhiên, mặc dù điều này nêu bật một số vấn đề nghiêm trọng liên quan đến việc thu thập dữ liệu trong ô tô hiện đại, cũng như cách thức xử lý và bảo vệ thông tin đó, liệu ô tô Trung Quốc có thực sự không đáng tin cậy?
Thực ra, người ta có thể cho rằng những lo ngại về an ninh trong ngành ô tô không phải là điều mới mẻ, và nỗi sợ hãi này chắc chắn không chỉ giới hạn ở ô tô Trung Quốc. Năm 2023, một nghiên cứu của Mozilla cho thấy tất cả 25 thương hiệu ô tô được khảo sát đều nhận được nhãn cảnh báo “Không đảm bảo quyền riêng tư” vì cách xử lý dữ liệu người tiêu dùng kém. Hai thương hiệu, Nissan và Kia , thậm chí còn theo dõi “hoạt động tình dục” của người lái xe và thông tin về “đời sống tình dục” của chủ sở hữu. Tám mươi bốn phần trăm các thương hiệu được khảo sát cũng bán dữ liệu họ thu thập được cho bên thứ ba.
Chúng tôi cũng đã đưa tin về nhiều trường hợp tin tặc được cho là có thể truy cập vào nhiều loại xe khác nhau, bao gồm Tesla , Kia và Subaru . Trong thời đại mà mọi thiết bị, lớn nhỏ, đều thu thập càng nhiều dữ liệu về người dùng càng tốt, có lẽ đã đến lúc tất cả các loại xe cần được xem xét kỹ lưỡng hơn về chính sách bảo mật và quyền riêng tư.
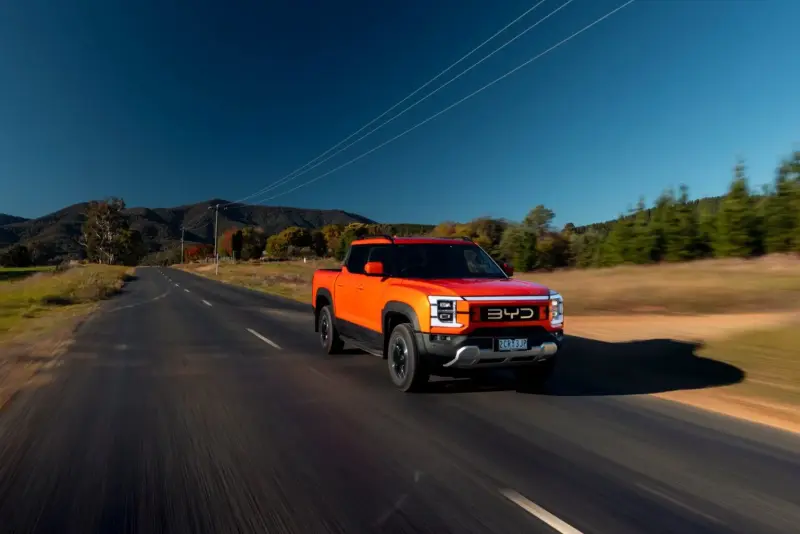
Theo carscoops
Danh mục
Bài viết gần đây
BMW X1 thế hệ mới ra mắt Việt Nam, giá từ 1,689 tỷ đồng
Jaecoo J5 - ôtô lắp ráp tại Việt Nam, giá từ 499 triệu đồng
Daihatsu Mira e:S 2026 ra mắt - cải tiến động cơ, giá từ 6.900 USD
Thị trường ôtô Việt lập kỷ lục doanh số mới
Đăng ký bản tin
Thẻ

Để lại bình luận
Địa chỉ email của bạn sẽ không được công khai. Các trường bắt buộc được đánh dấu *